Tarmoqqa ulanish diagrammasi
Diagramma mahsulot, tashqi xizmatlar va mijozlar o'rtasidagi o'zaro aloqani, shu jumladan protokol tafsilotlarini ko'rsatadi.
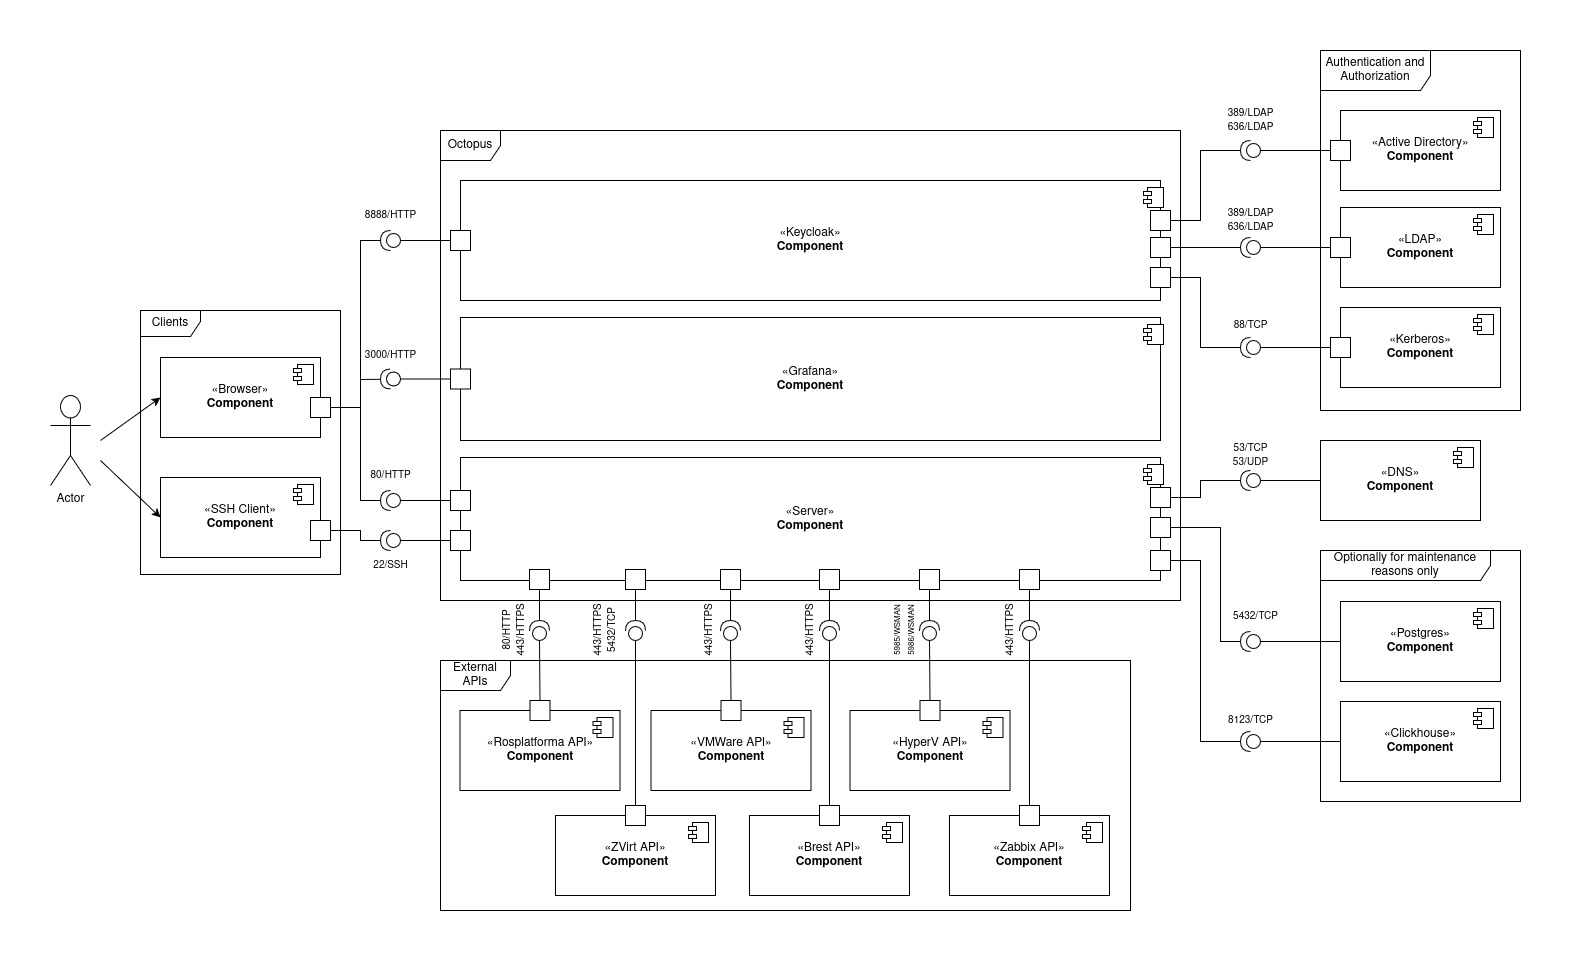
Tizim komponentlarining arxitektura aloqa diagrammasining tavsifi
Tizim komponentlarining arxitektura aloqa diagrammasi tarmoq protokollaridan foydalanish orqali uning tarkibiy qismlari, jumladan, mijoz qismi, server infratuzilmasi, autentifikatsiya va avtorizatsiya mexanizmlari, tashqi API-larning o‘zaro ta’sirining sxematik tavsifidir.
Mijoz qismi
Foydalanuvchining tizimga kirishi orqali amalga oshiriladi veb-brauzer va SSH mijozi. Veb-mijoz 80, 3000 va 8888 portlari yordamida HTTP/HTTPS protokollari orqali turli xizmatlar bilan o'zaro aloqani ta'minlaydi. SSH mijozi 22-port orqali serverni masofadan boshqarish imkoniyatini beradi.
Server qismi va komponentlarning o'zaro ta'siri
Tizimning markaziy elementi server komponenti bo'lib, u mijoz so'rovlarini qayta ishlash va boshqa modullar bilan ishlashni muvofiqlashtirish uchun javobgardir. Server VMware, ZVirt, Brest, Hyper-V, Basis DynamiX, RosPlatforma kabi virtualizatsiya platformalari bilan integratsiyani ta'minlaydigan tashqi API bilan o'zaro ishlaydi. API ma'lumotlari bilan o'zaro aloqa xavfsiz HTTPS kanallari (port 443) yoki maxsus portlar orqali amalga oshiriladi, masalan, Hyper-V uchun 5985/5986.
Qo'shimcha ravishda tizimga integratsiya qilingan Grafana, ma'lumotlarni kuzatish va vizualizatsiya qilish uchun mo'ljallangan. Unga HTTP (port 3000) orqali kirish mumkin.
Arxitektura tarkibiy qismni ham o'z ichiga oladi Keycloak, HTTP (port 8888) orqali ishlaydigan foydalanuvchilarning markazlashtirilgan autentifikatsiyasi va avtorizatsiyasi funksiyalarini bajaradi.
Autentifikatsiya va avtorizatsiya mexanizmlari
Tizimga kirishni boshqarish uchun foydalanish mumkin Active Directory, LDAP va Kerberos. Ushbu komponentlar markazlashtirilgan foydalanuvchi autentifikatsiyasini va hisobni boshqarishni ta'minlaydi. Bilan o'zaro ta'sir qilish LDAP va Active Directory 389 (LDAP) va 636 (LDAPS) standart portlari va protokoli orqali amalga oshiriladi. Kerberos 88-portdan foydalanadi.
Yordamchi xizmatlar
Tizim ma'lumotlar bazasi xizmatlarini taqdim etadi PostgreSQL va ClickHouse, jurnallar, ko'rsatkichlar va boshqa operatsion ma'lumotlarni saqlash uchun ishlatiladi. Ushbu xizmatlarga 5432 (PostgreSQL) va 8123 (ClickHouse) portlari orqali kirish mumkin. Ulardan foydalanish texnik xizmat ko'rsatish va diagnostika vazifalari bilan cheklangan.
Tarmoq va xavfsizlik
Tizim komponentlari xavfsiz aloqa kanallari (HTTPS) orqali ma'lumotlarni almashadi. Ma'muriy funktsiyalar va API-larga kirish belgilangan portlar bilan cheklangan. To'g'ri marshrutlash va infratuzilmaning barqaror ishlashini ta'minlash uchun u ishlatiladi DNS komponenti, 53-portlarda ishlaydi (TCP/UDP).