Keycloak
ADdan foydalanuvchilarni import qilish
1. Tanlang Octopus
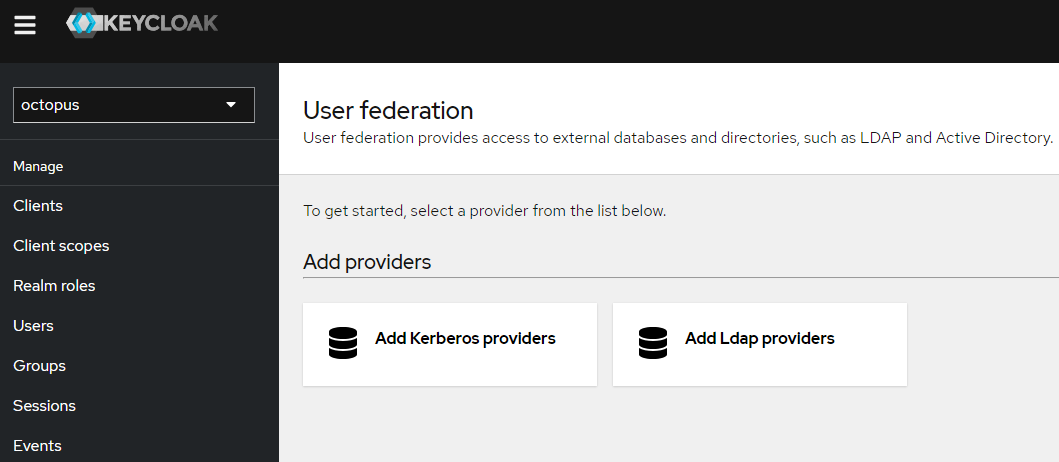
2. Menyuda yorliqni oching User Federation va "Ldap provayderlarini qo'shish" -ni tanlang.
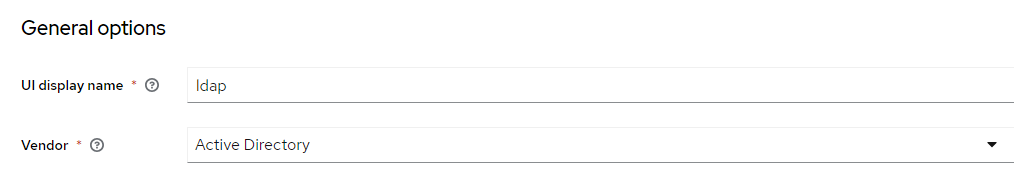
3. Bo'limda General options iltimos ko'rsating:
- UI display name - ldap
- Vendor - Active Directory
4. Bo'limda Connection and authentication settings iltimos ko'rsating:
- Connection URL - ldap://dc-octopus.octopus.local:389
- Bind type - simple
- Bog'lash DN - masalan, avtorizatsiya uchun ishlatiladigan foydalanuvchi DN
CN=IgorGolikov,CN=Users,DC=octopus,DC=local
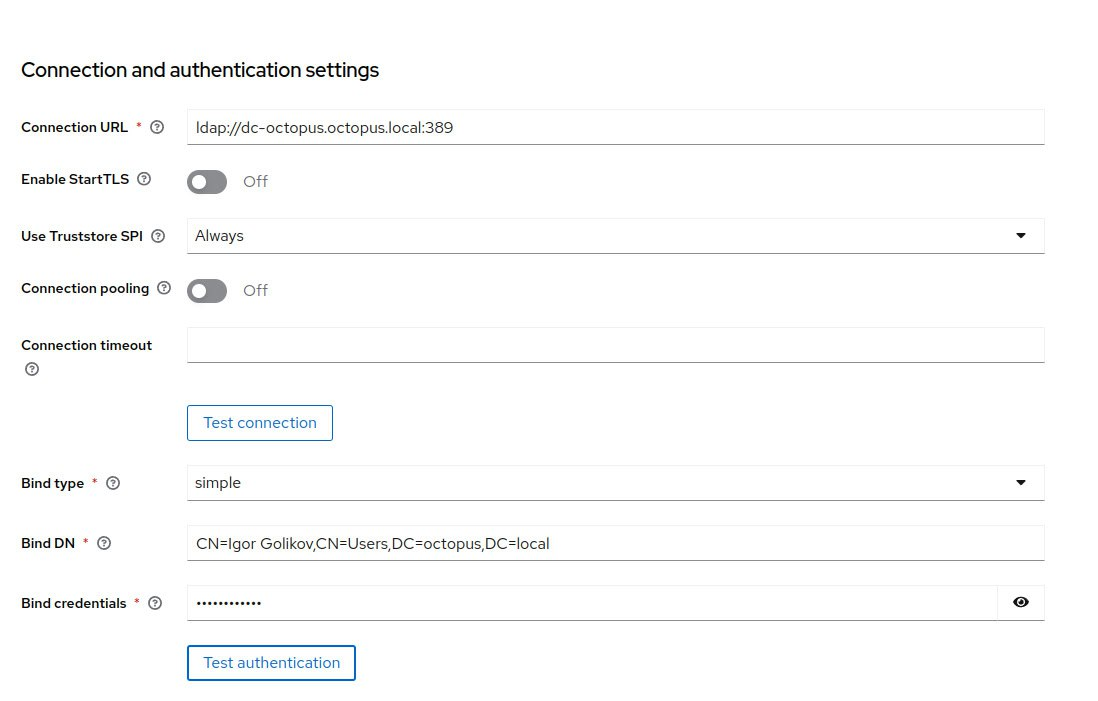
5. LDAP serveriga ulanishni tekshirish uchun “Test ulanish” tugmasidan foydalaning.
6. “Bind credentials” qatorida “Bind DN” foydalanuvchisi uchun parolni kiriting.
7. Login va parolingiz to'g'ri ekanligini tekshirish uchun "Test autentifikatsiya" tugmasidan foydalaning.
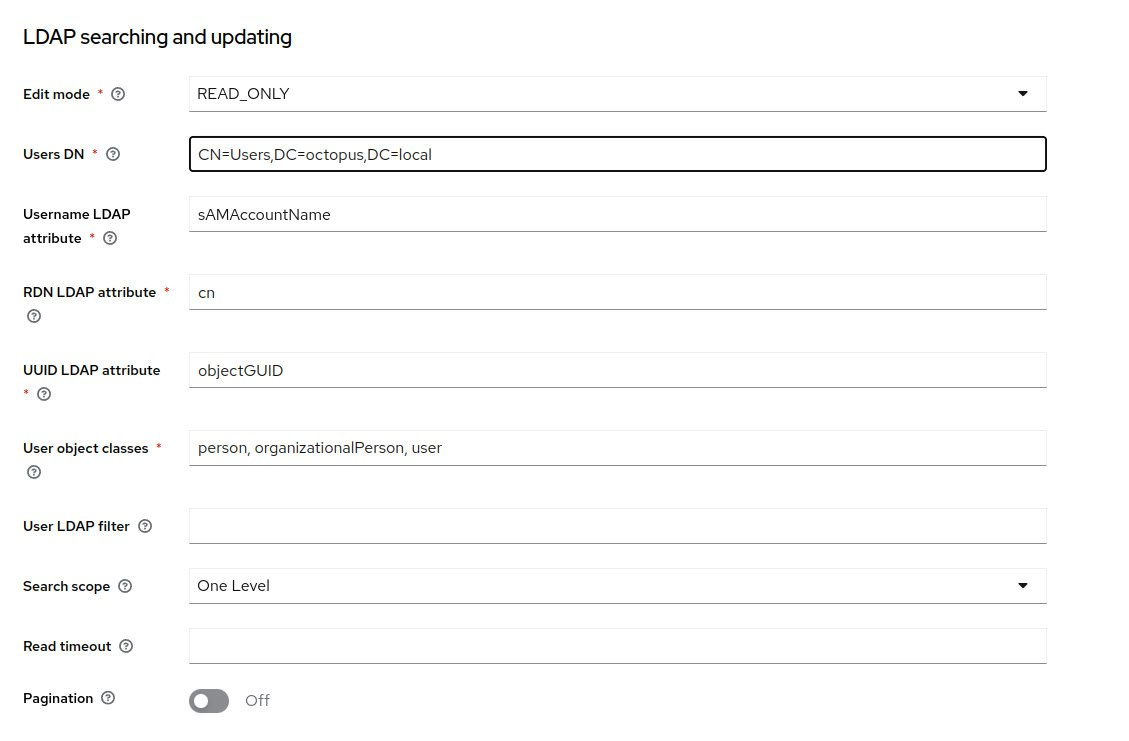
8. Bo'limda LDAP searching and updating iltimos ko'rsating:
- Edit mode - READ_ONLY
- User DN - CN=Users, DC=octopus, DC=local
- Username LDAP attribute - sAMAccountName
- RDN LDAP attribute - cn
- UUID LDAP attribute - objectGUID
- User object classes - person, organizationalPerson, user
Foydalanuvchilar DN - AD daraxtida foydalanuvchilarni qidirish yo'li; xizmat foydalanuvchilarini import qilmaslik uchun faqat ma'lum bir jildni belgilashingiz mumkin.
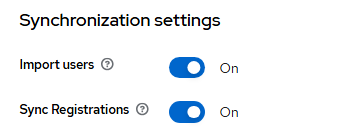
9. Bo'limda Synchronization settings yoqish:
- import users
- sync registration
10. Ma'lumotlaringizni saqlang.